内置多用户体系和系统后台:系统概览、用户管理、角色设置,命令行同样可以管理用户。
多用户与角色
Diarum 内置完整的用户体系,一个实例可以给家人、朋友或团队成员一起使用,每个人的日记、图片、设置和 AI 配置完全隔离。
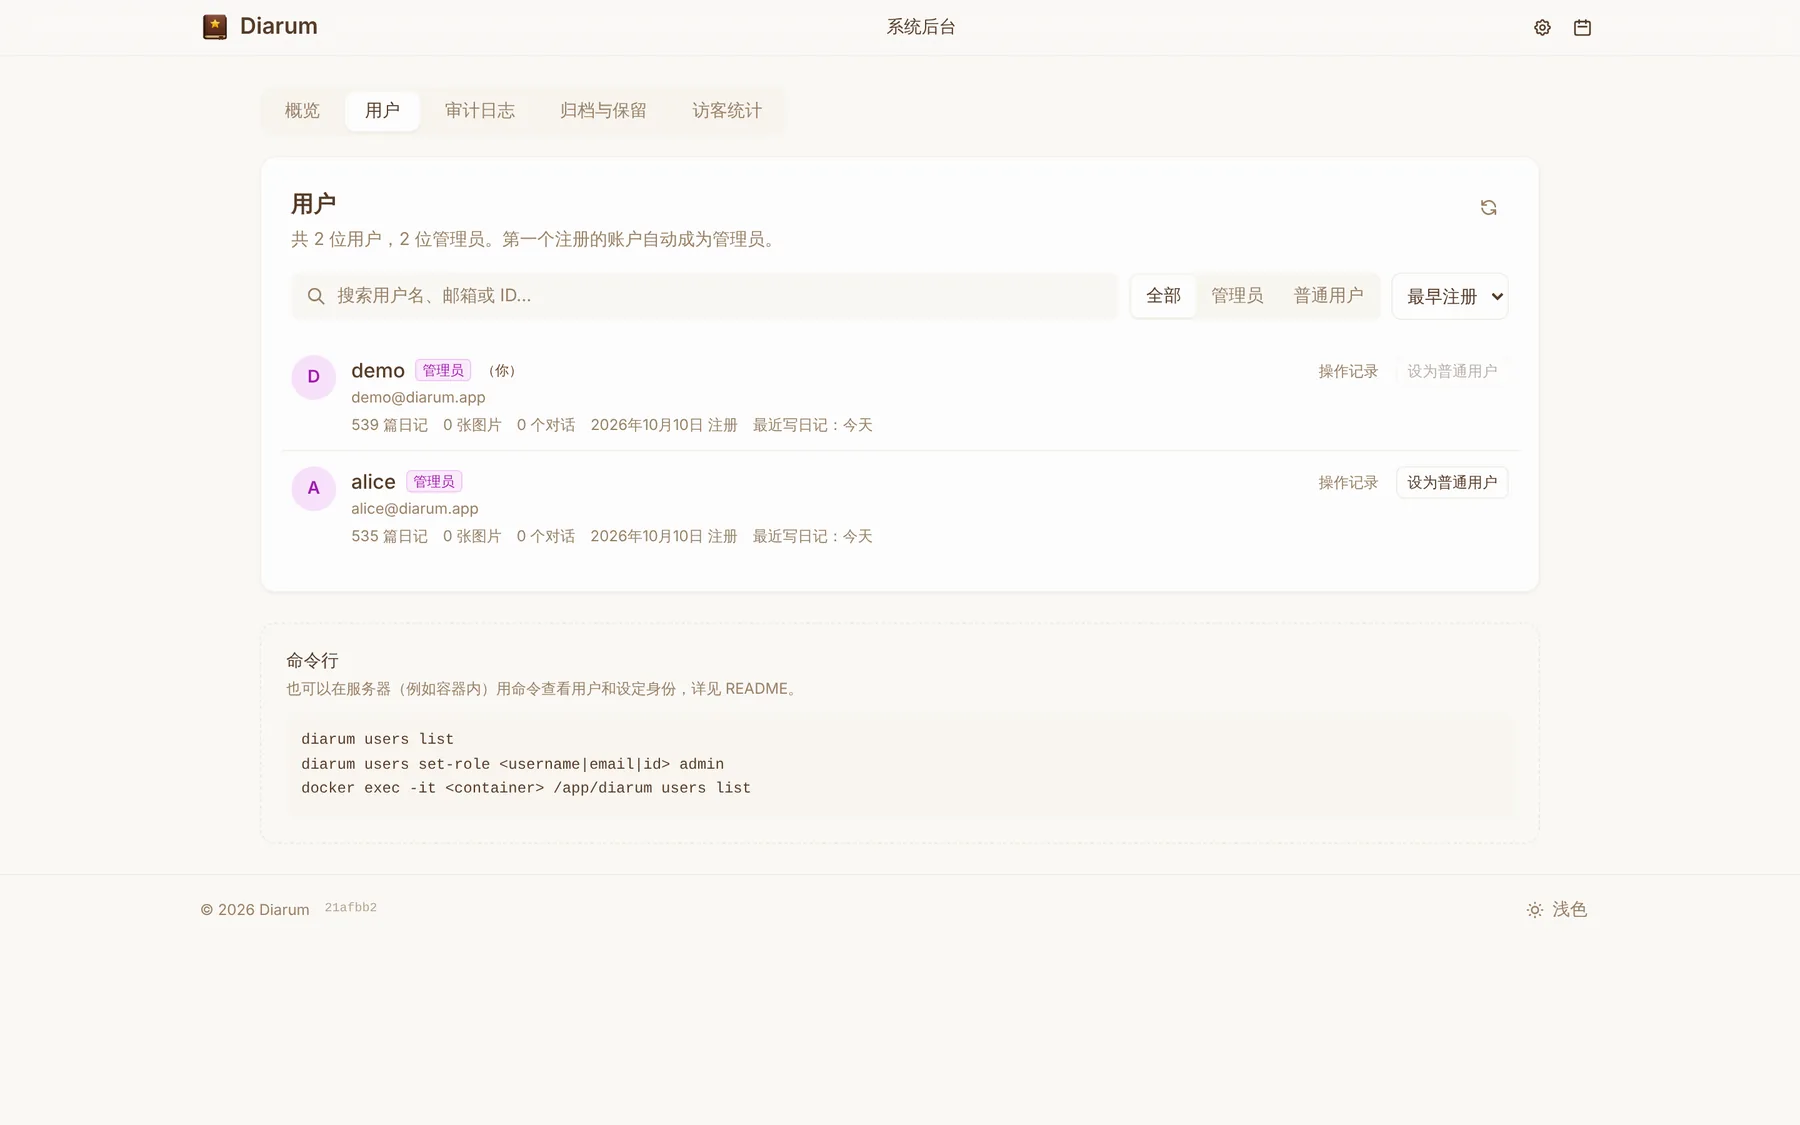
- 第一个注册的账户自动成为管理员,之后注册的都是普通用户;
- 管理员可以在系统后台提升或取消其他用户的管理员身份;
- 身份修改立即生效,并记录到系统审计日志。
系统后台
管理员可以访问 /admin 系统后台(设置页中也有入口):
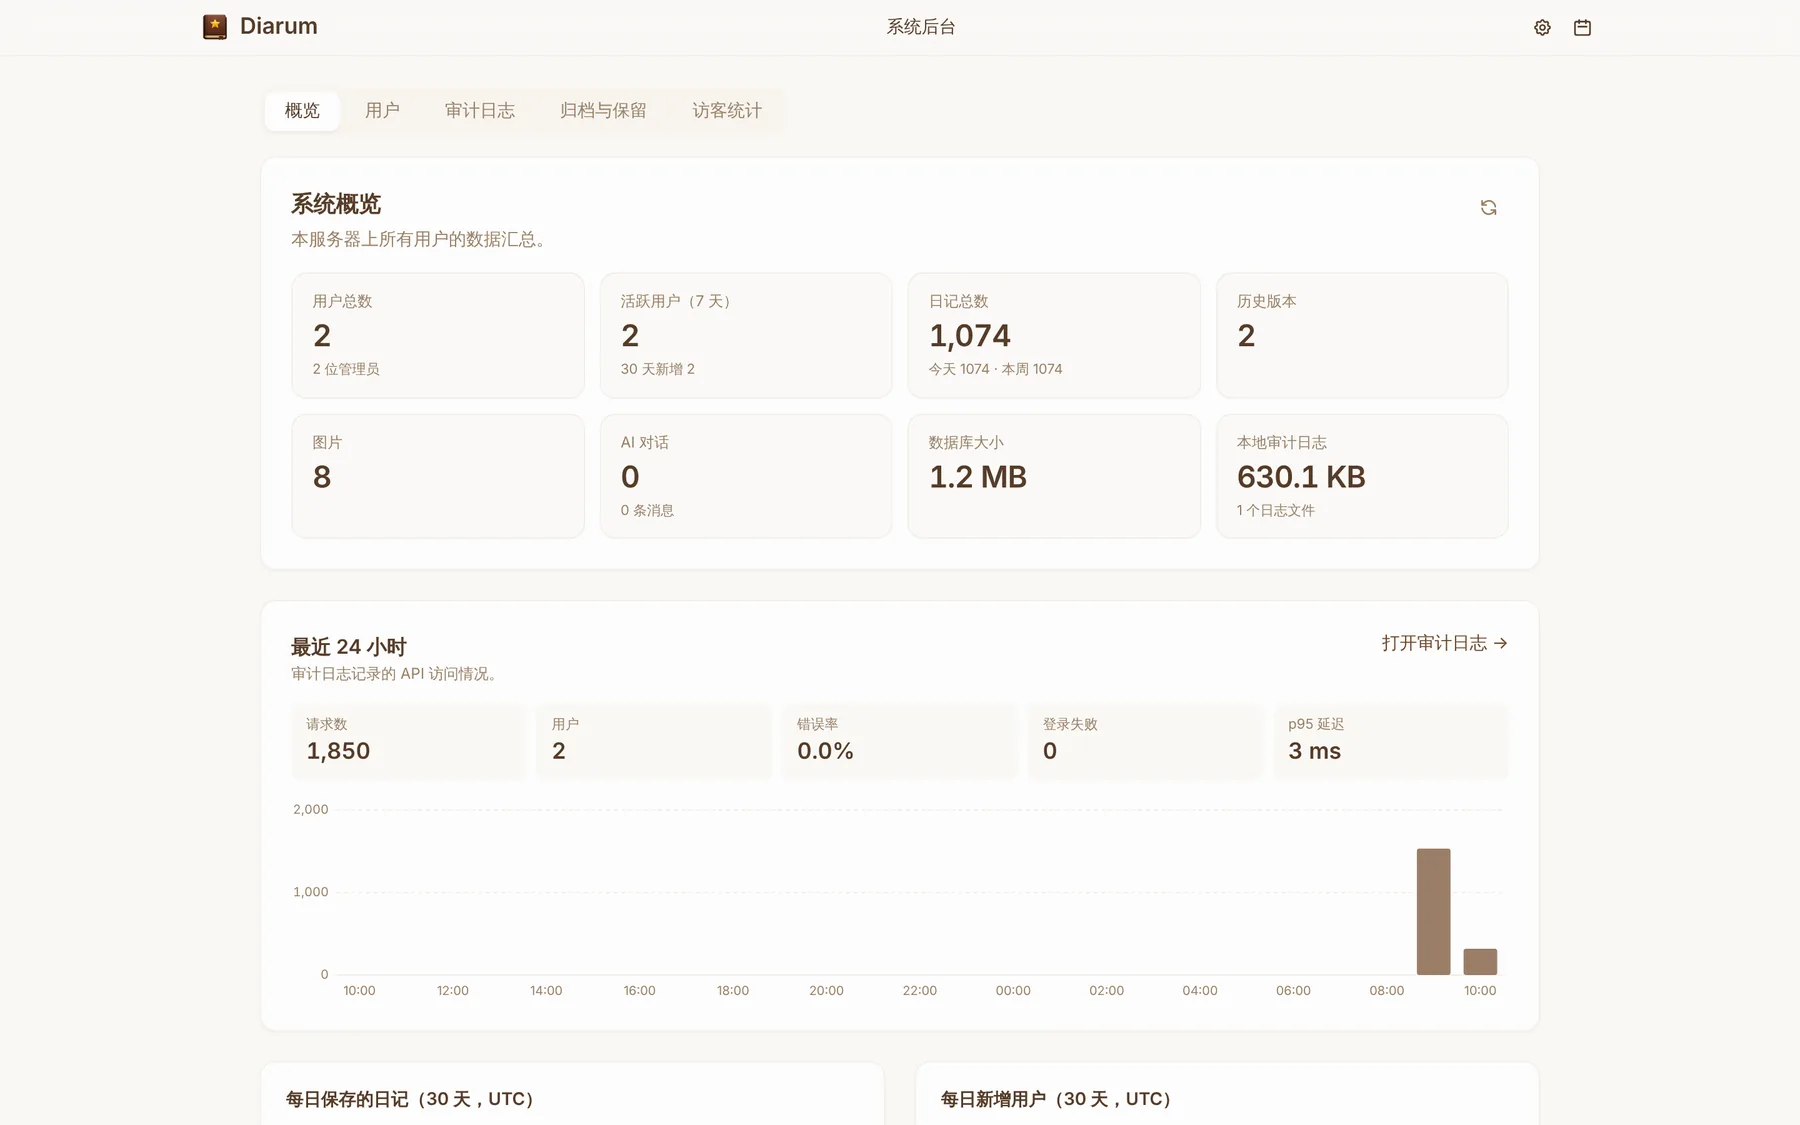
- 概览:用户总数与管理员数、7 天活跃用户、日记总数(今日 / 本周新增)、历史版本数、图片数、AI 对话数、数据库大小、本地审计日志大小;最近 24 小时的 API 请求量、错误率、登录失败次数和 p95 延迟;最近 30 天每日保存的日记数与新增用户数;服务器版本、运行时间、时区等运行信息;
- 用户:按用户名、邮箱或 ID 搜索,按角色筛选、排序,修改角色;
- 审计日志、归档与保留、访客统计:详见 审计与访客统计。
命令行管理
同一个二进制文件就能管理用户,在容器里也很方便,服务运行时同样可用:
# 查看用户清单和身份
diarum users list
diarum users list --json

# 设定身份:<user> 可以是用户名、邮箱或 ID;<role> 为 user 或 admin
diarum users set-role alice admin

# 在 Docker 中
docker exec -it diarum /app/diarum users list
docker exec -it diarum /app/diarum users set-role alice admin
命令通过 --data-dir 或环境变量 DIARUM_DATA_PATH 找到数据目录(Docker 镜像已默认设置)。